ギルドは、運用者が異なる naptify-server どうしを連携させる仕組み。利用者は自分のサーバーに接続したまま、ほかのサーバーの利用者との会話・検索・ファイル転送が可能。運用ルールは各サーバーで個別に管理。
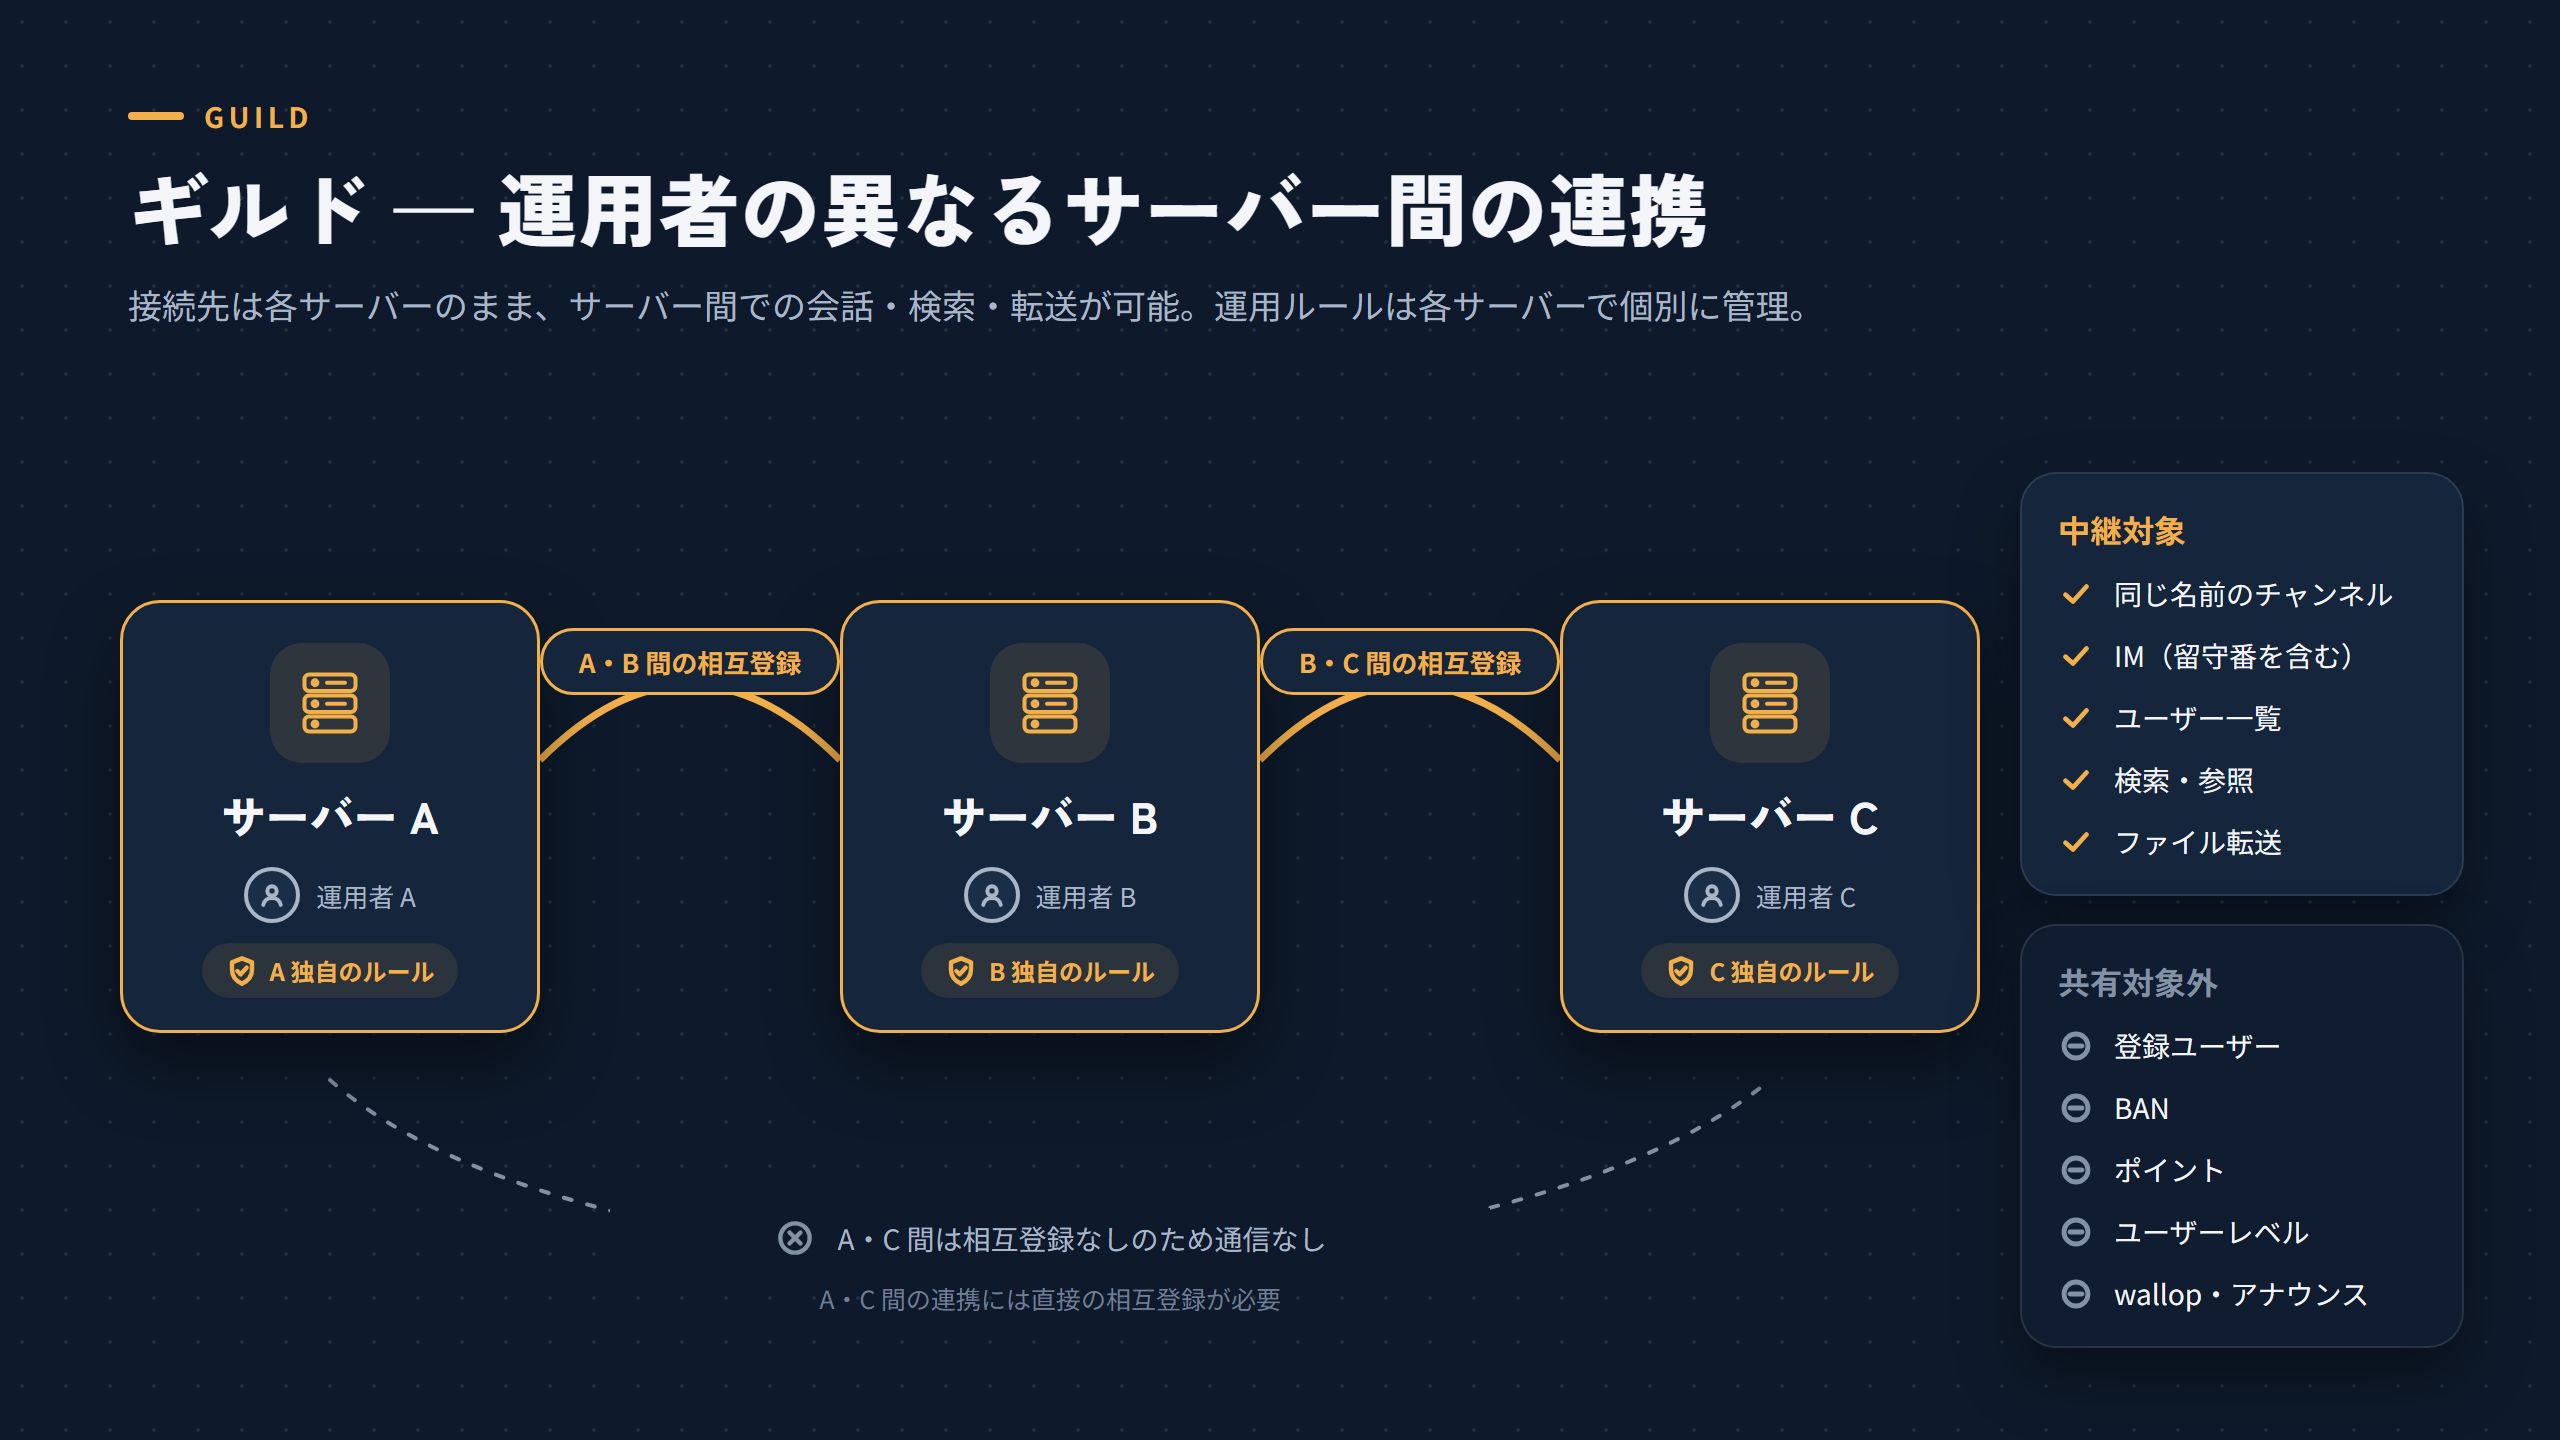
- 運用者が異なるサーバー間の連携
- チャット・IM・ユーザー一覧・検索・参照・ファイル転送を中継
- 登録ユーザー・BAN・ポイント・ユーザーレベル・wallop・アナウンスは共有対象外。運用ルールは各サーバーで個別に管理
- 相互登録したサーバー間でのみ直接接続。第三のサーバーへの中継なし
- Naptify Guild Protocol に対応したサーバー間でのみ利用可能
中継する範囲
| 項目 | ギルドでの扱い |
|---|---|
| チャット | 同じ名前のチャンネルを共有します(非公開・匿名のチャンネルを除く)。入室できるかどうかは、それぞれのサーバーの規則で決まります。公開チャンネルには、ギルドの相手の利用者も招待できます。 |
| IM | オフラインの相手への IM は、相手が所属するサーバーの留守番に保管され、相手の次のログイン時に届きます。 |
| 検索・参照 | 相手がほかのサーバーとリンクしていれば、すべてのリンクサーバーが対象になります。 |
| ファイル転送 | サーバーは要求を仲介するだけで、ファイル本体は利用者どうしで直接やり取りします。 |
| wallop・アナウンス | 中継しません。各サーバーの運用者が、自分のサーバーの利用者へ伝えるためのものです。 |
リンクとの違い
リンクは、FaceNap・SlavaNap から受け継いだ基本機能。同じ運用者が 1 つのサーバーを複数台に分散するための仕組み。設定は操作マニュアルの「リンク」。
| 項目 | リンク | ギルド |
|---|---|---|
| 運用者 | 同じ運用者 | 異なる運用者 |
| 目的 | 1 つのサーバーを複数台に分散 | 別々のサーバーどうしの連携 |
| 登録ユーザー・BAN など | 全サーバーで同期 | 共有なし。運用ルールは各サーバーで個別に管理 |
| 利用者の接続先 | どのサーバーにも同じアカウントでログイン | 自分のサーバーのまま |
| 接続の形 | ツリー構成(ループ不可)。リダイレクトポートで空いているサーバーへ振り分け | 相互登録したサーバーの間だけ。第三のサーバーへの中継なし |
| 相手 | naptify-server・FaceNap・SlavaNap | Naptify Guild Protocol に対応したサーバー |
リンクしているサーバーとギルド
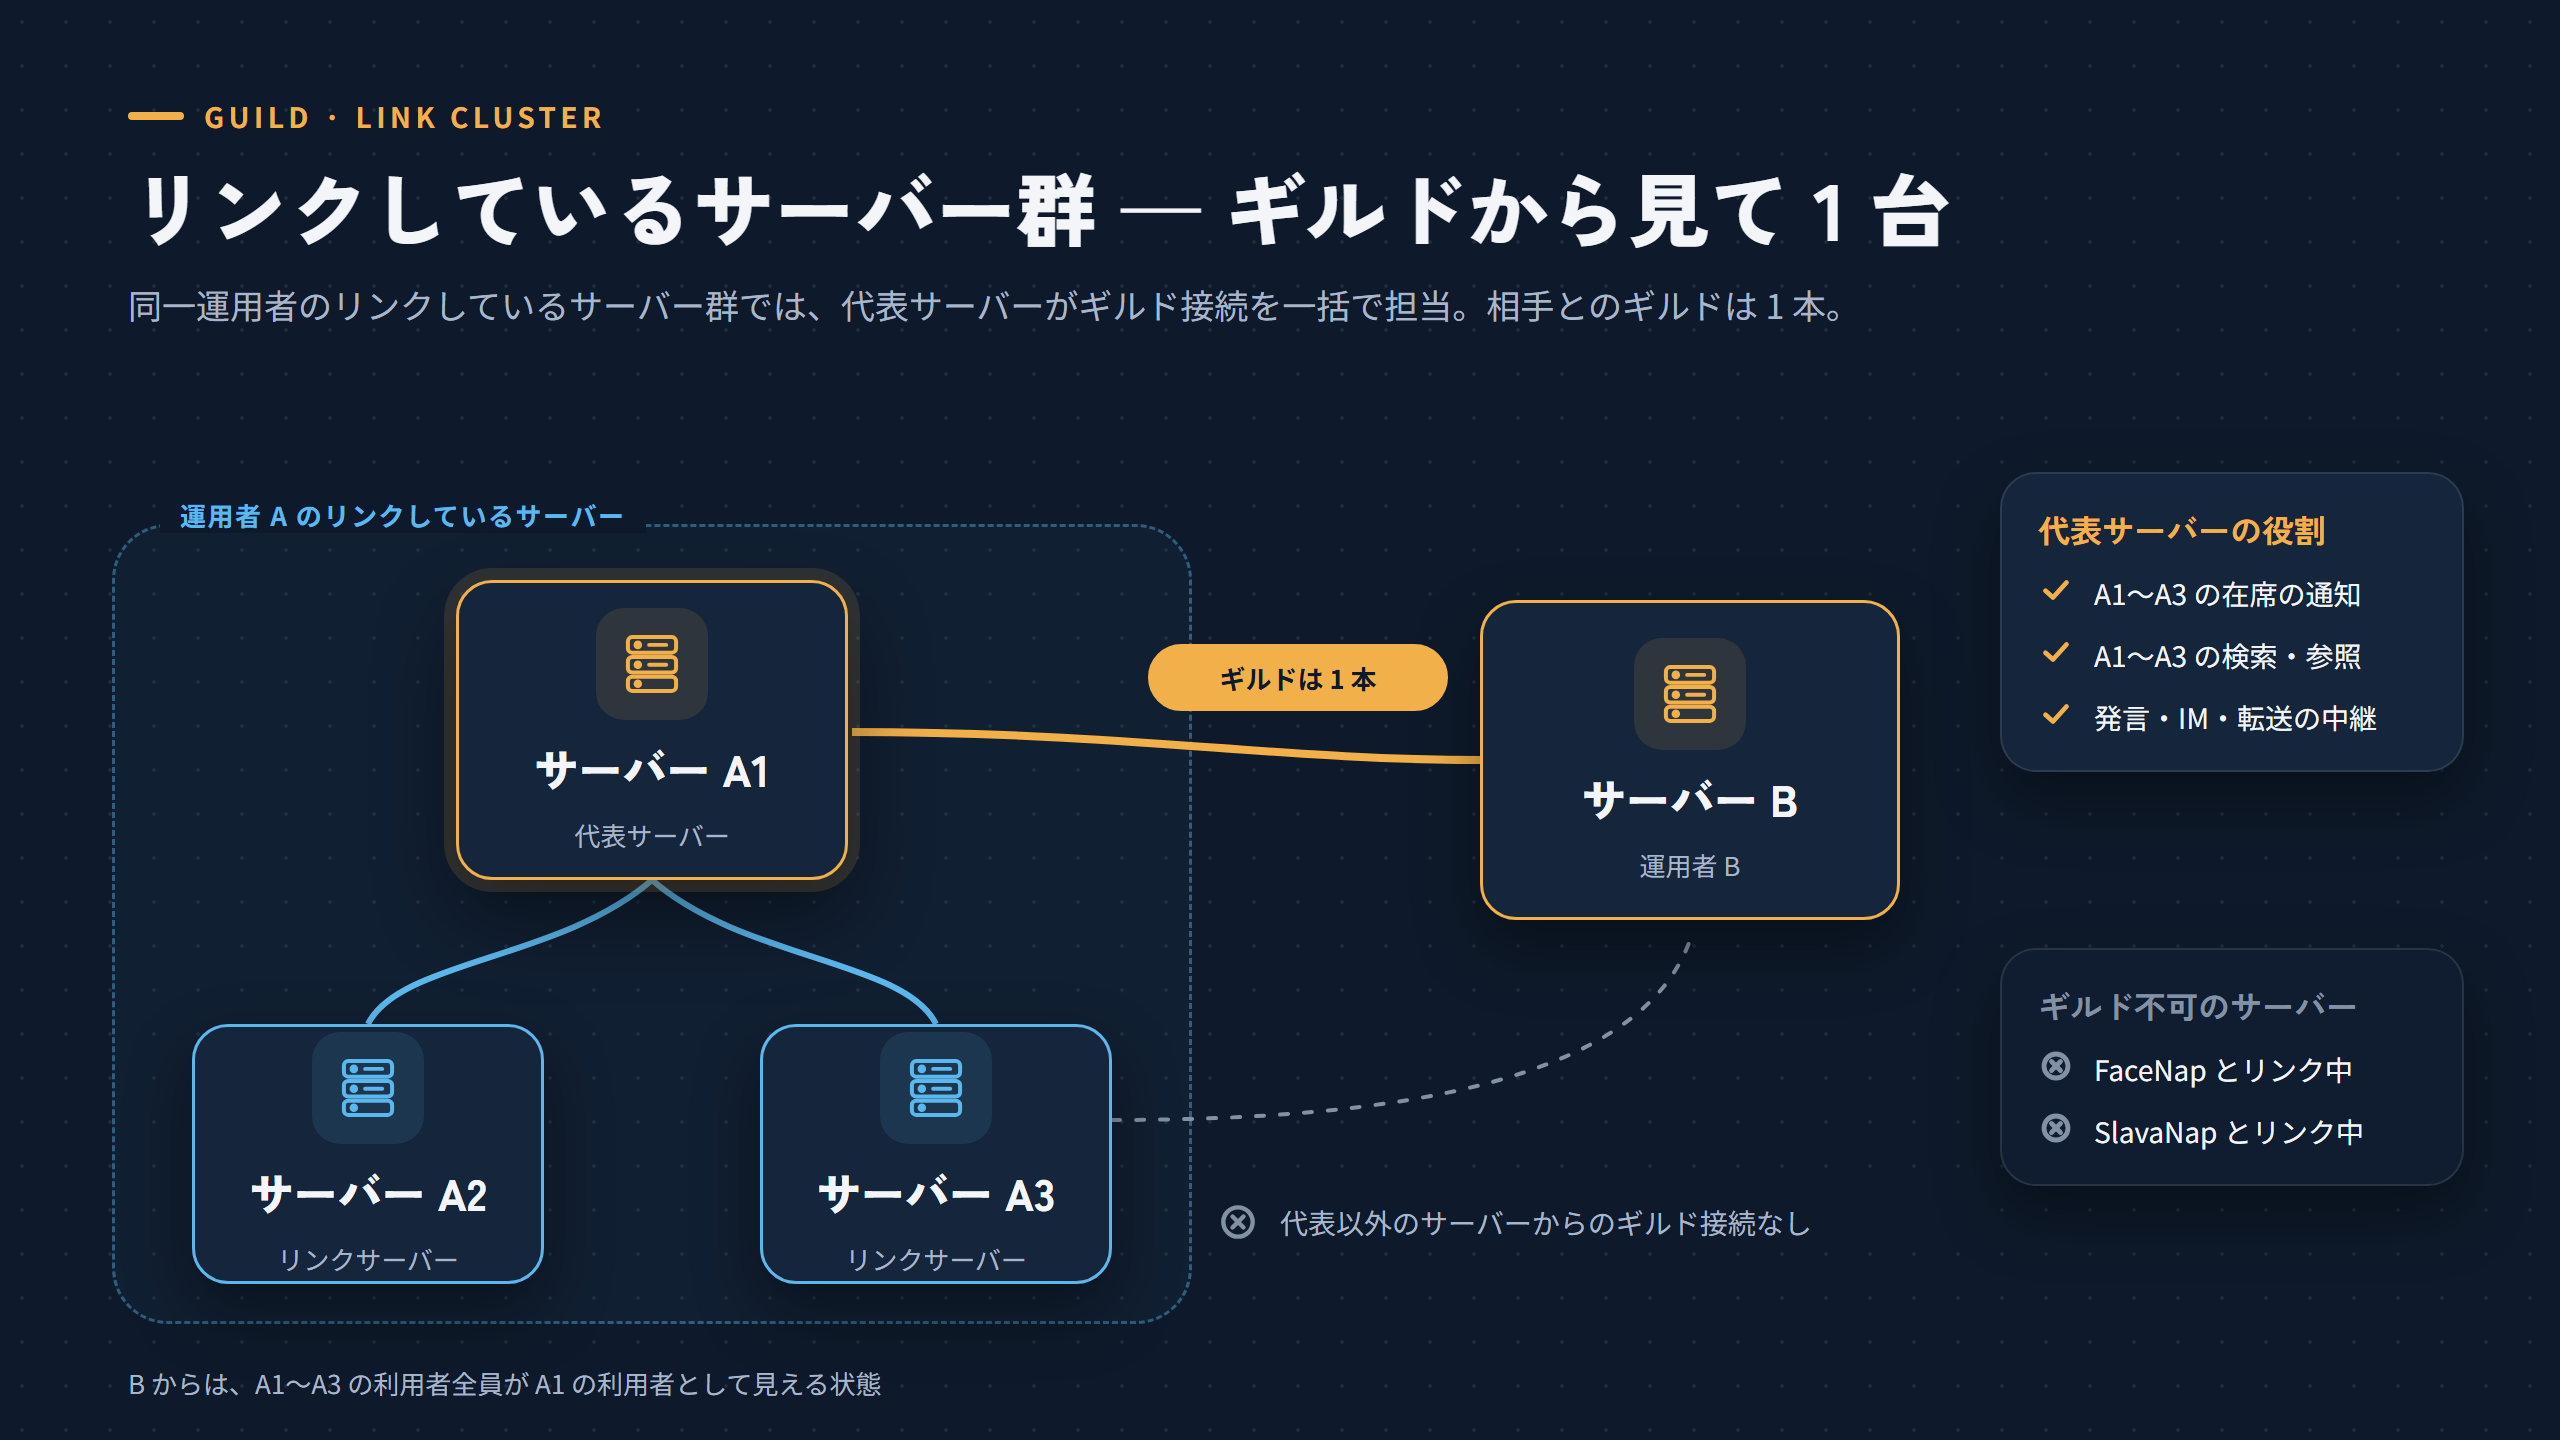
- ギルドから見て、リンクしているサーバー群は 1 台のサーバー
- 代表サーバーがすべてのリンクサーバーのギルド接続を担当
- リンクしているサーバー群とのギルドは 1 本
- FaceNap・SlavaNap と 1 台でもリンクしていれば、ギルドは使用不可
同じ運用者のサーバーどうしがリンクしているとき、ギルドの相手からは、リンクしているサーバー群が 1 台のサーバーに見えます。リンクサーバーのうち 1 台が代表サーバーとしてギルドの接続をすべて受け持ち、ほかのリンクサーバーの利用者の発言・IM・検索・転送の要求を中継します。リンクしているサーバー群とのギルドは 1 本だけで、代表サーバー以外のリンクサーバーはギルドの接続を持ちません。
代表サーバーが止まると、ギルドの相手からはすべてのリンクサーバーが見えなくなります。ほかのリンクサーバーが自動で代わりを務める仕組みはありません。
FaceNap・SlavaNap は、ギルドから来た利用者を通常の利用者と見分ける仕組みを持たないため、ギルドの利用者が関係のないサーバーへ伝わることを防げません。そのため、FaceNap・SlavaNap と 1 台でもリンクしているあいだは、どのリンクサーバーでもギルドを使えません。FaceNap・SlavaNap とのリンクを外すと、再び使えるようになります。
同名ユーザーの表示
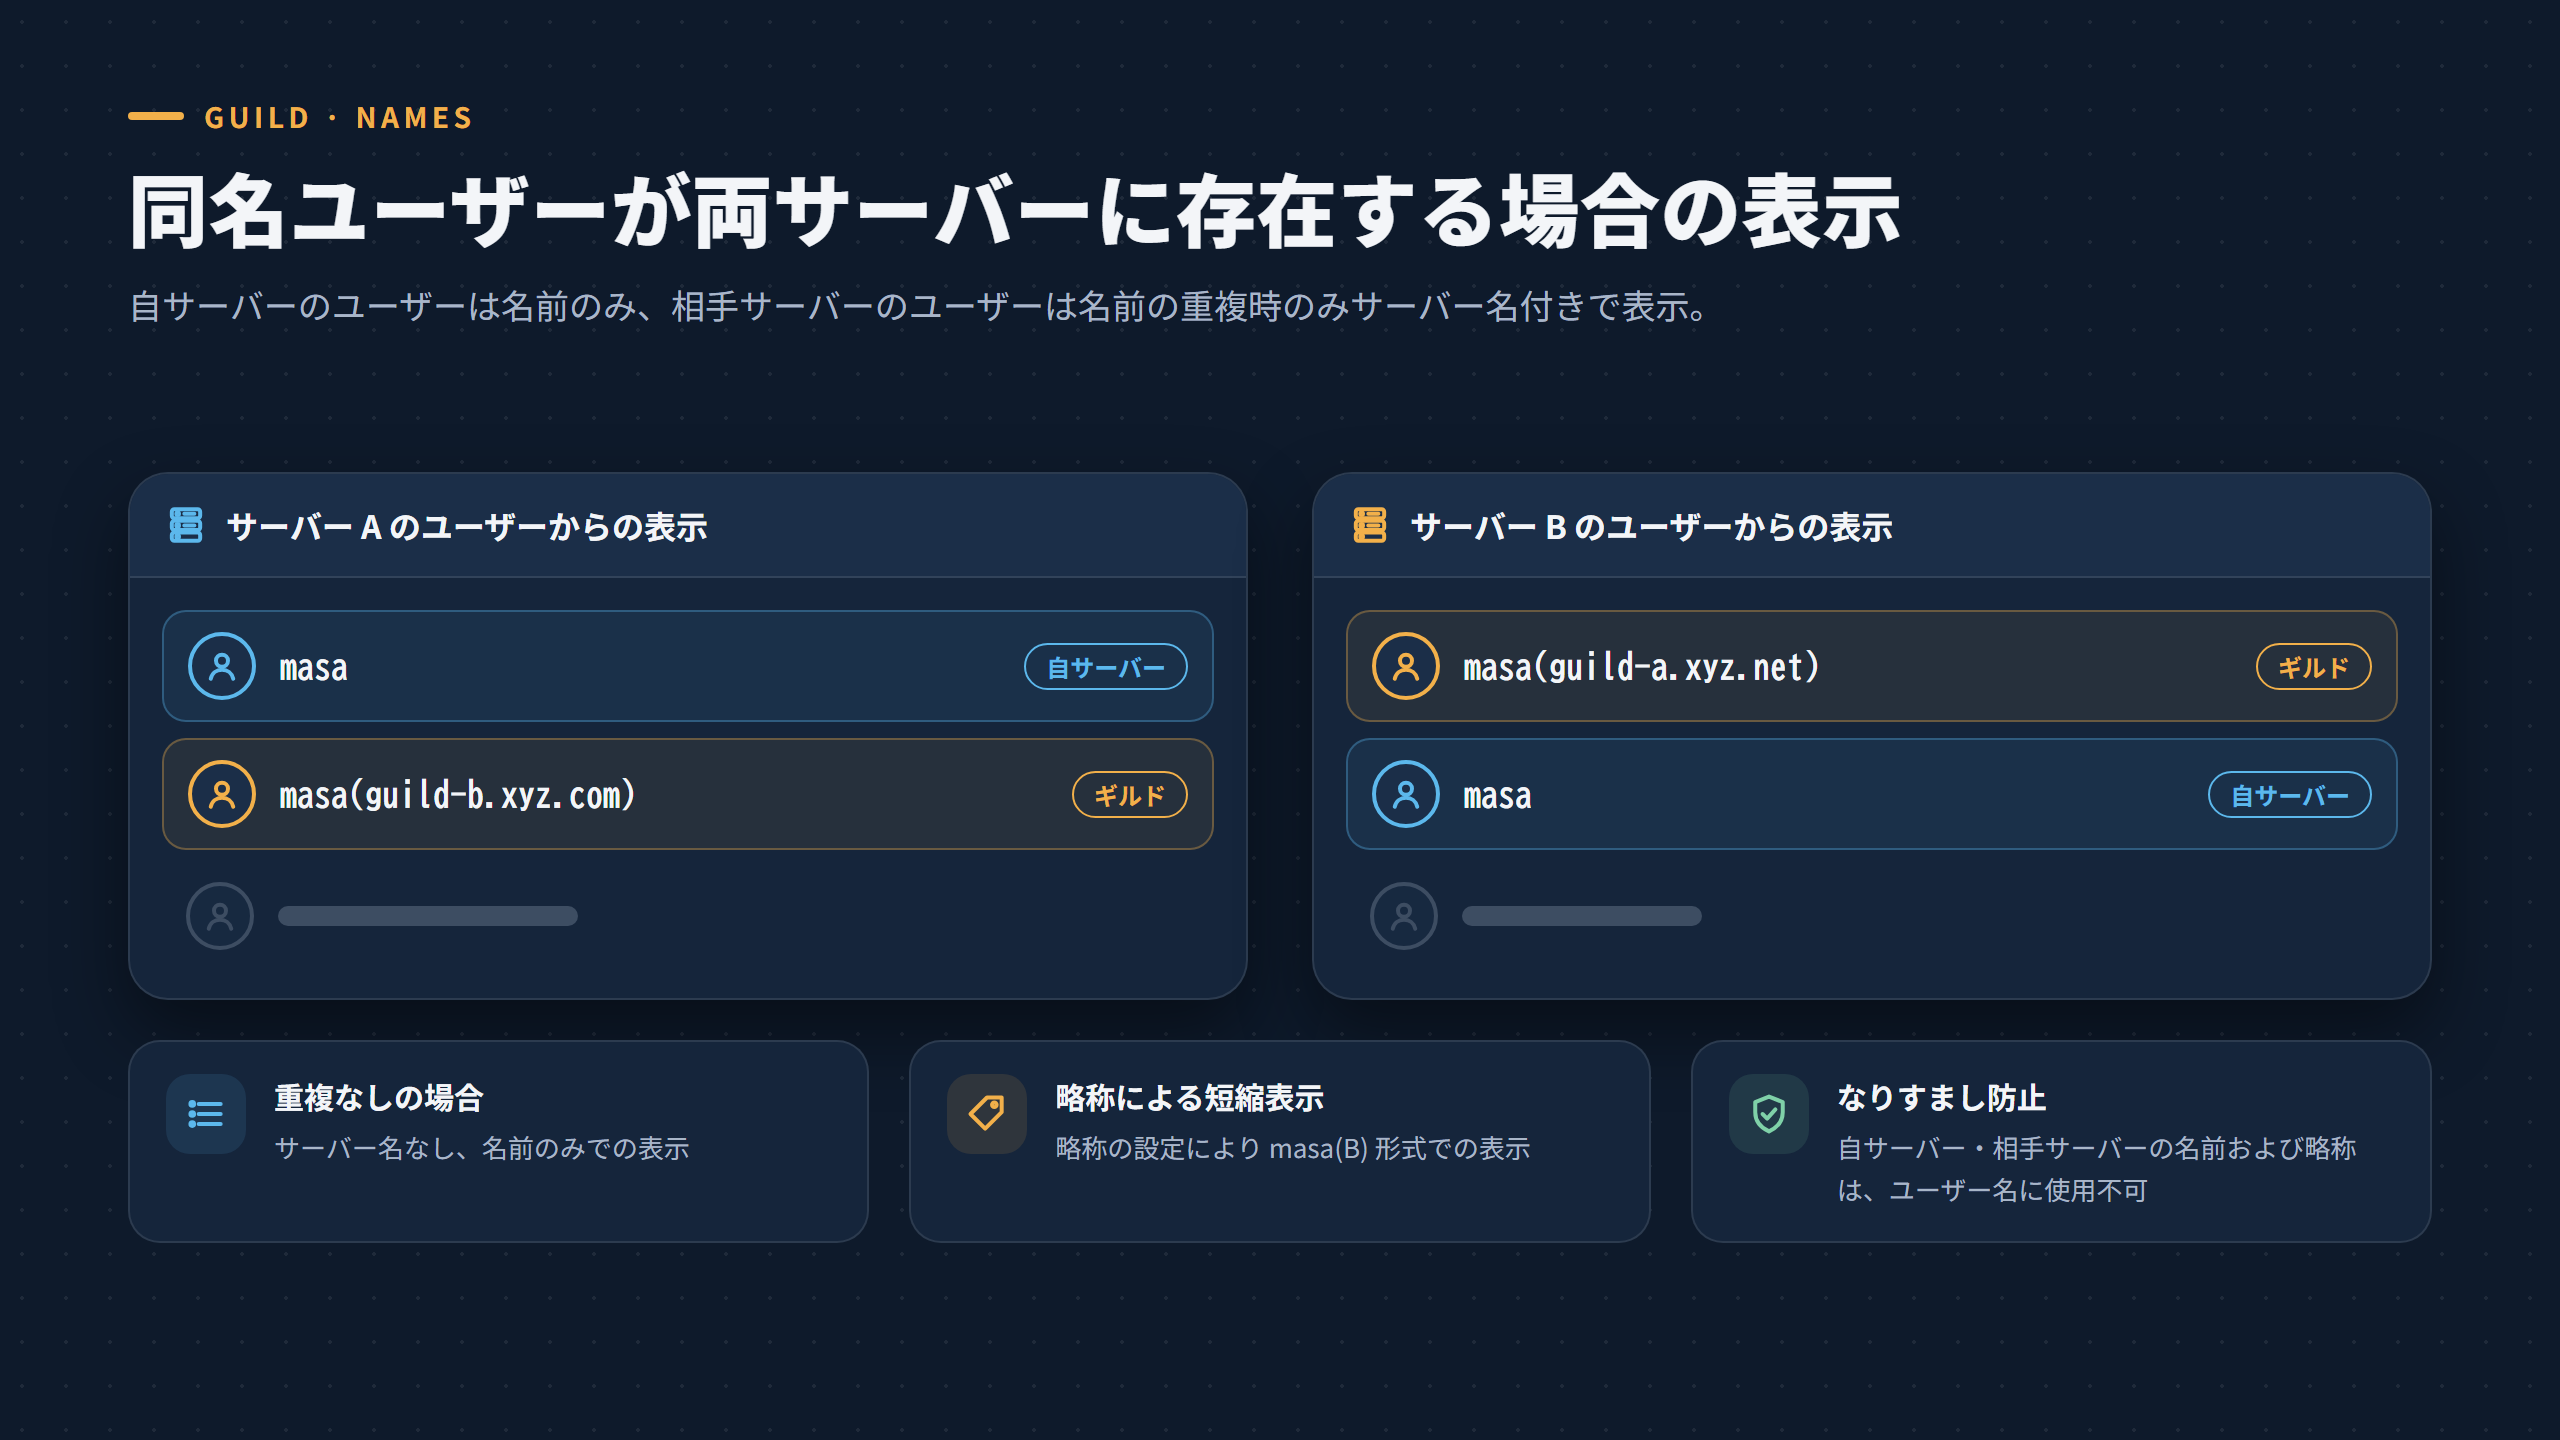
自サーバーの利用者は名前だけで表示します。ギルドの相手の利用者は、名前が重複する場合だけ masa(guild-b.xyz.com) の形でサーバー名を付けて表示します。略称を設定すると、masa(B) の形に短くなります。自サーバー・ギルドの相手のサーバー名と略称は、ユーザー名に使えません。
ギルドをまたいだ検索と転送
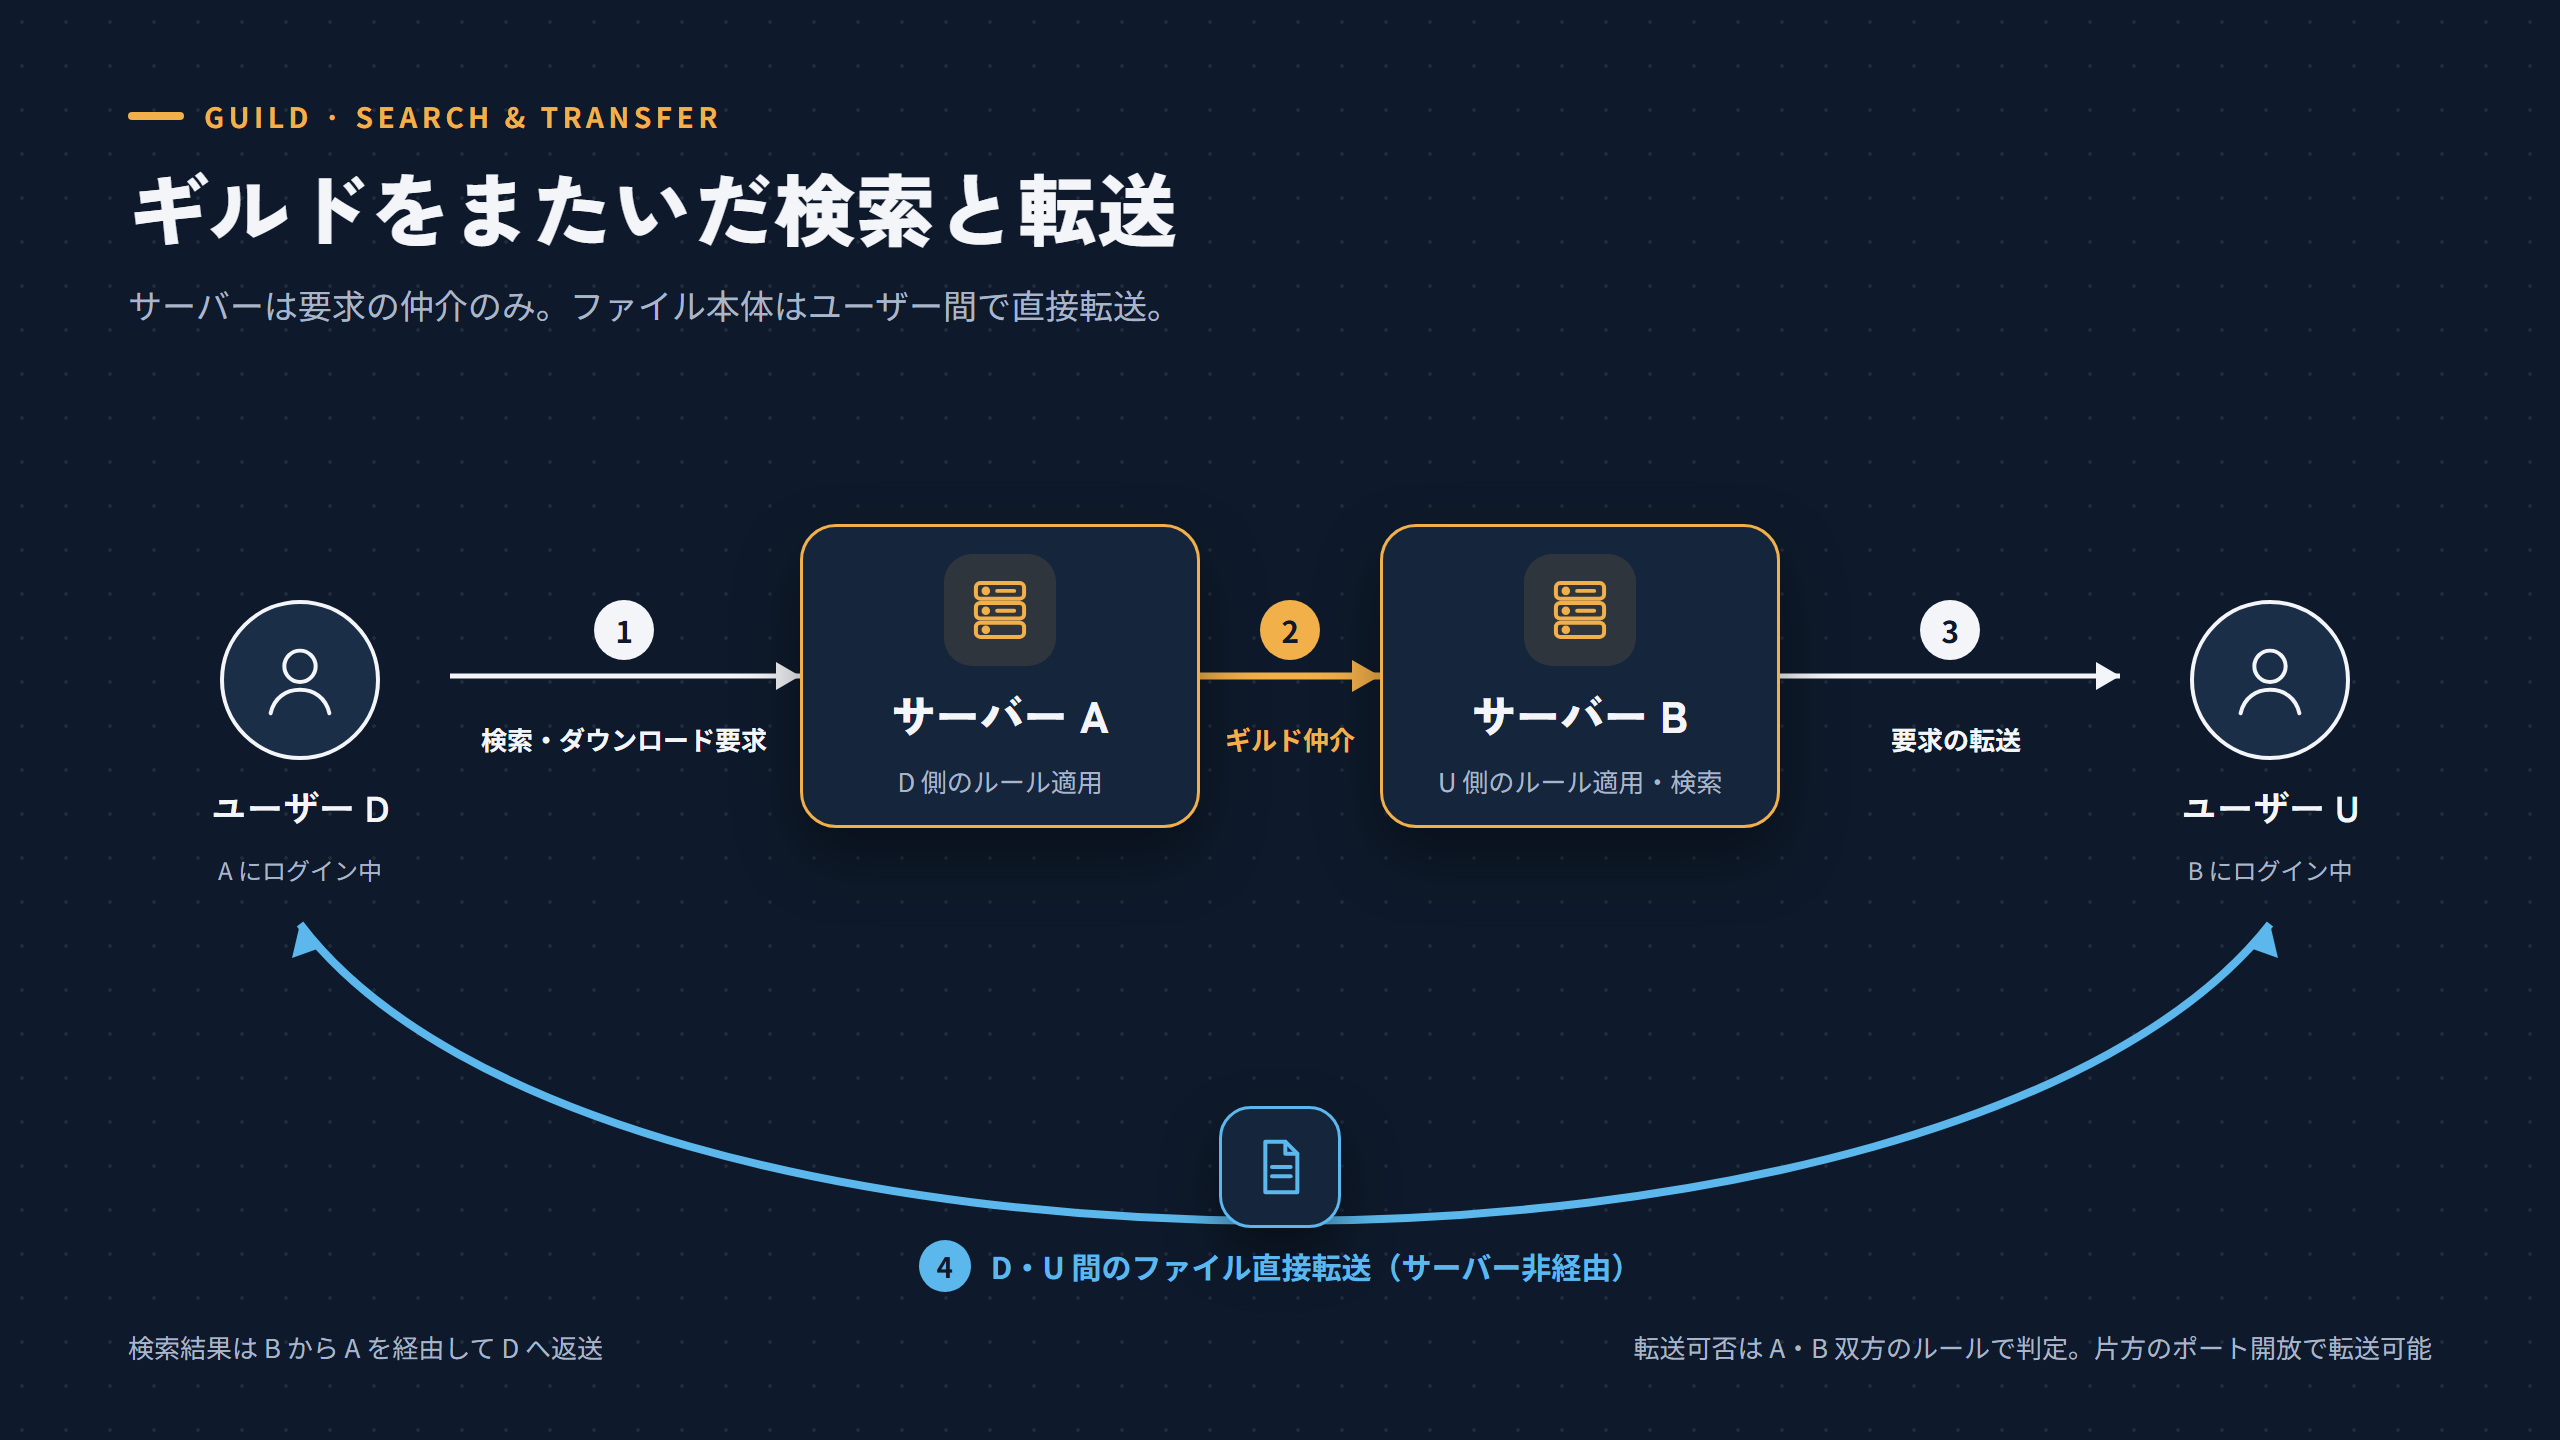
サーバーが仲介するのは検索とダウンロードの要求だけで、ファイル本体は利用者どうしで直接やり取りします。
転送には、両方のサーバーの規則が当てはまります。ダウンロードする人のサーバーは、ポイントや要求の回数など、自分のサーバーの規則をその人に当てはめます。共有する人のサーバーは、ギルドから来た要求の回数の制限や、共有する人の設定(無視リストなど)を当てはめます。
どちらか一方のデータ用のポートが開いていれば、転送できます。両方ともファイアウォールの内側にある場合は転送できません。